你的服务端做好被攻击的防护了吗?
当前位置:点晴教程→知识管理交流
→『 技术文档交流 』
安全防护日志分析生产实战 日志里发现别人在扫我的接口 你每天看着监控面板岁月静好,却不知道互联网上有多少扫描器在对着你的服务器敲门。 01事情的起因:一条奇怪的登录日志 THE BEGINNING事情发生在上周的一个普通工作日下午。当时我正在排查一个用户登录异常的问题,然后习惯性地去翻了翻登录日志,结果翻到了一条让我后背发凉的记录。
同一秒内,同一个IP,连续尝试了4个账号,而且userAgent里明晃晃地写着 ⚠️被攻击不是概率问题,是时间问题 这一刻我才意识到:不是只有大公司才会被攻击。只要你的服务暴露在公网上,就一定会被扫描器盯上。区别只是你发没发现。 02发现攻击:日志里的不速之客 DISCOVERY发现那条日志之后,我没有慌,而是先把服务器上所有相关日志都拉出来,做了一次全面的排查。排查的思路是:先搞清楚攻击者已经干了什么,再决定怎么处理。 第一步:确认攻击范围我用日志统计了一下这个IP在最近24小时内的所有访问记录,结果吓了我一跳。
看到这个路径列表,我基本确认了:这是典型的自动化扫描行为。攻击者遍历常见的管理后台路径、配置文件路径、敏感接口路径,试图找到可以利用的入口。 第二步:确认攻击时间线我按时间统计了一下这个IP的访问频率,发现攻击是从前一天晚上23点开始的,一开始只是零星探测,后半夜频率突然升高,到凌晨4点左右达到高峰,然后又慢慢降下来。 这个时间规律非常典型——攻击者选择在业务低峰期扫描,因为这个时候流量小,不容易被发现,而且就算服务被搞挂了,影响面也小。 📌 核心观点 ,描器是全自动运行的,它们24小时不间断地在互联网上找目标。你不需要做错什么,只要你的端口开着、服务暴露着,就一定会被扫到。被扫到不可怕,可怕的是扫到了漏洞而你不知道。 03分析攻击行为:他们在干什么 ANALYSIS确认了有人在扫描之后,我开始系统地分析攻击行为。我拉了最近一周的所有异常日志,按类型做了分类统计。
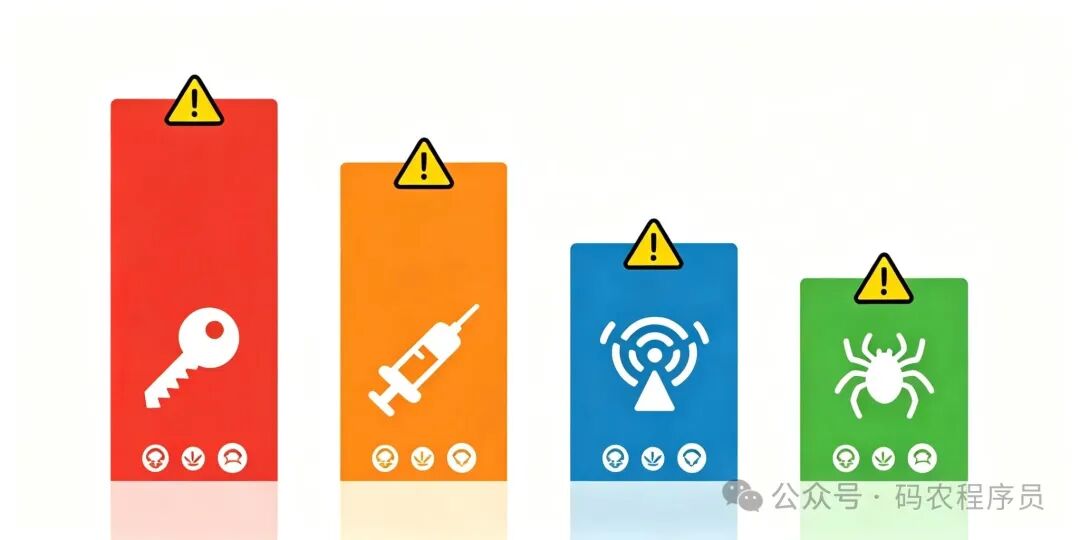
▲ 攻击类型分布:暴力破解最多,扫描探测次之 统计结果一目了然,主要攻击行为有四类: 这四类攻击基本覆盖了互联网上90%的自动化攻击行为。它们大多不是针对你来的,而是针对
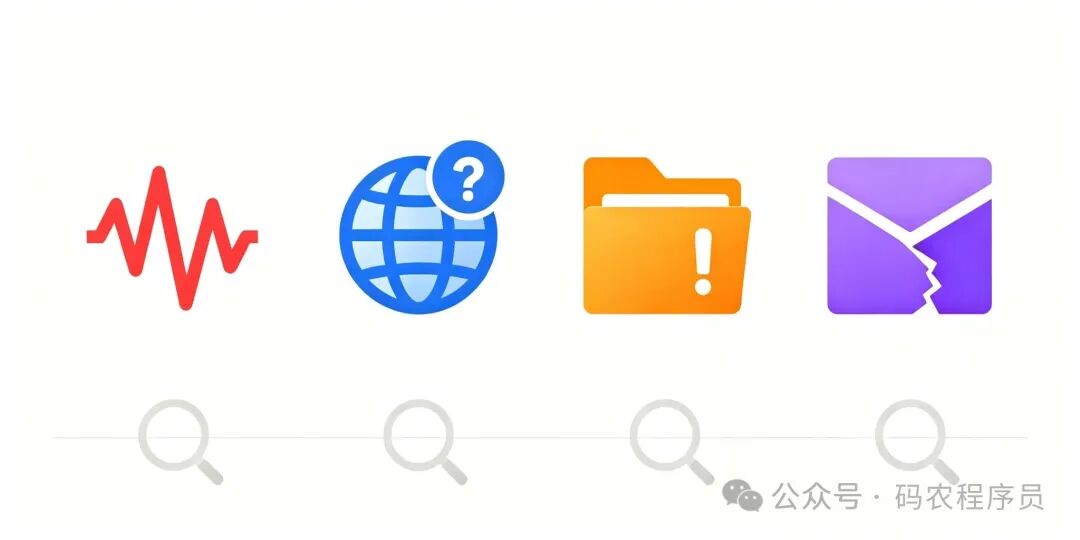
▲ 攻击特征的四个识别维度:异常频率、陌生IP、可疑路径、畸形请求 识别攻击的四个信号经过这次排查,我总结出识别攻击的四个信号,供大家参考: 信号一:异常频率。同一个IP在短时间内大量请求,频率远超正常人操作。比如1秒内尝试多个账号登录、1分钟内请求几百次。 信号二:陌生IP来源。攻击IP大多来自国外数据中心,或者代理服务器。正常用户的IP分布有规律,攻击IP往往分布分散、来源可疑。 信号三:可疑路径。请求的路径包含常见的敏感路径,比如admin、env、actuator、swagger-ui、wp-login等。正常用户不会访问这些路径。 信号四:畸形请求。请求参数里携带特殊字符,比如单引号、分号、SQL关键字、脚本代码等,这是注入攻击的典型特征。 ℹ️识别攻击靠日志,不靠直觉 识别攻击不靠直觉,靠日志和监控。只要你的日志记录得够全(IP、时间、路径、参数、UA、响应码),攻击行为就一定会留下痕迹。日志是你的第一道防线。 04应急处置:先阻断再说 RESPONSE分析清楚攻击行为之后,接下来是应急处置。我的原则是:先止损,再追责,最后加固。
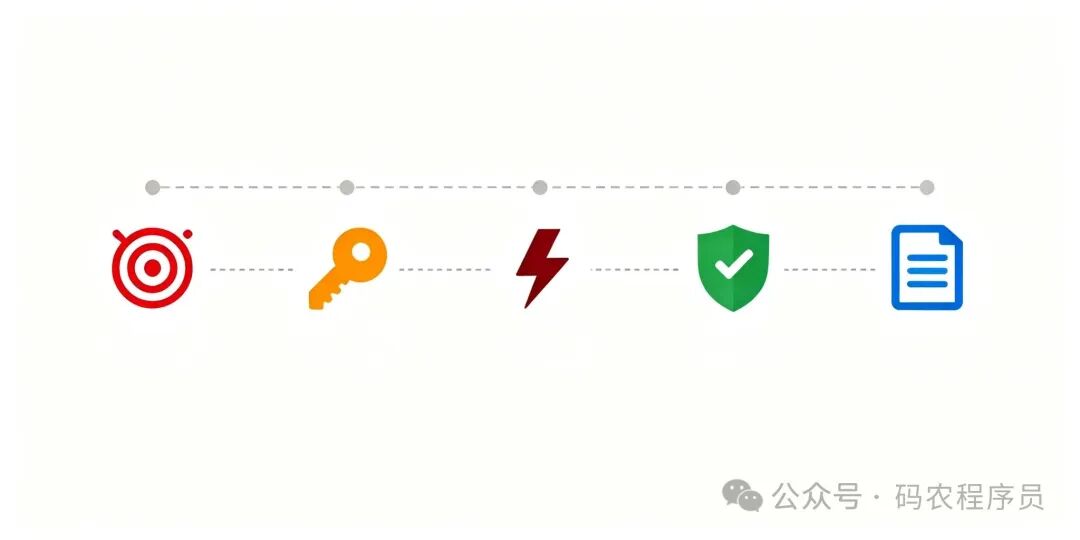
▲ 攻击事件处置流程:扫描→爆破→高峰→阻断→加固 第一步:立即封禁攻击IP发现攻击后,第一件事就是把攻击IP加进防火墙黑名单。我用的是云安全组 + 服务器防火墙双保险:
同时,我在云控制台的安全组里也加了规则,把这个IP段整体封掉。双保险确保即使服务器重启,封禁也不会失效。 第二步:修改所有弱密码和密钥考虑到攻击者可能在暴力破解登录账号,我立刻检查了所有服务的账号密码,把弱密码全部改掉。包括: • 服务器SSH登录密码,改用密钥登录并禁用密码登录 这一步很关键。暴力破解的原理就是猜弱密码,只要密码够强,暴力破解就没有意义。 第三步:拉黑攻击者用过的路径攻击者扫描过的敏感路径,我在Nginx层面全部做了拦截,返回403:
第四步:开启全站告警最后,我配置了告警规则:登录失败超过5次、单个IP每分钟请求超过100次、访问敏感路径等行为,全部触发告警,第一时间通知到手机。这样即使有新的攻击,我也能第一时间发现。 用新字段的版本,分两步走。 🚨 应急处置的核心是快 应急处置的核心是快。攻击者在暗处,你在明处,你每慢一分钟,他就多一分钟的机会。所以日常就要把应急预案准备好:封禁命令、告警规则、密钥轮换流程,都要提前写好。 05安全加固:亡羊补牢的五个层面 HARDENING应急处置只是把眼前的攻击挡住了,真正要做的,是系统性地加固,让类似的攻击进不来、进得来也拿不到东西。
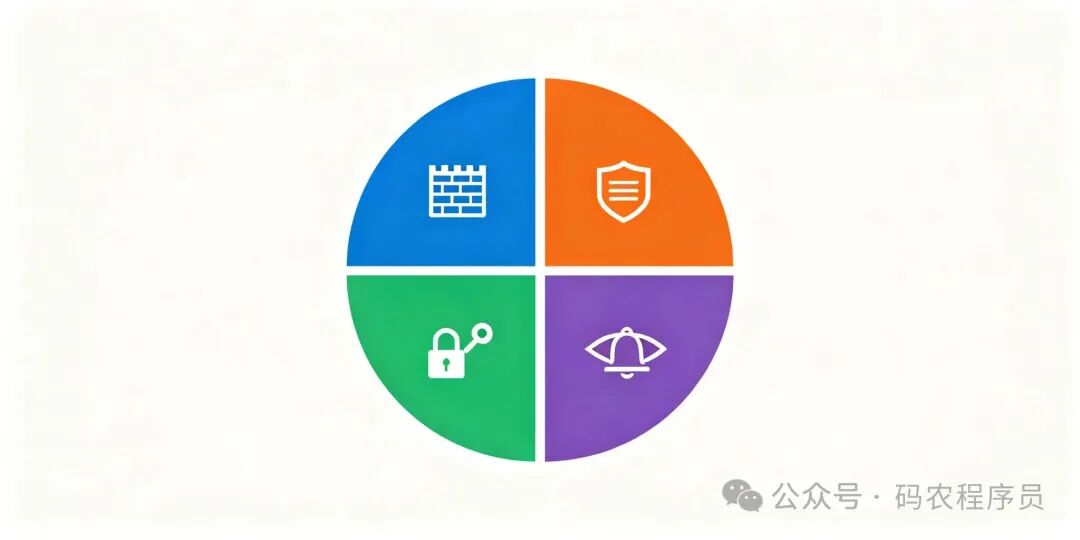
▲ 安全防护体系:网络层、应用层、认证层、监控层 第一层:网络层防护• 只开放必要的端口,其他端口一律关闭 第二层:应用层防护• 所有入参做参数校验,过滤特殊字符,防止注入 第三层:认证层防护• 强制使用强密码策略,密码长度不少于16位 第四层:监控层防护• 登录失败、权限变更、敏感操作全部记录审计日志 06攻击复盘:完整时间线 REVIEW把整个过程串起来,完整的攻击时间线是这样的: 复盘之后我发现,这次攻击从开始到被发现,整整过去了15个小时。如果不是那天恰好去翻日志,可能到现在都不会发现。这暴露了一个严重的问题:我们的安全监控几乎是空白的。
08写在最后 WRAP UP这次被攻击,虽然没有造成实际损失,但给我上了一课:安全不是运维一个人的事,也不是加个防火墙就完事的事,而是每个开发者都要有的意识。 你在写代码的时候,有没有想过:接口有没有做权限校验?参数有没有过滤特殊字符?密码有没有加密存储?密钥有没有写进代码仓库?这些看似小的问题,都可能成为攻击者进入系统的入口。 最后送大家一句话:网络安全的本质不是绝对的安全,而是攻击者的成本远大于收益。让你的系统难攻一点点,攻击者就会去挑别的软柿子。 你没有被攻击过,不代表你安全,只代表攻击者还没发现你。趁还来得及,去检查一下你的服务器日志吧。 阅读原文:原文链接 该文章在 2026/10/21 12:30:31 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886